

News Summary
Generated by OK AI. Editorially reviewed.- एआईको मद्दतले पीएचपीमा दशकौँदेखि लुकेको गम्भीर त्रुटि पत्ता लागेपछि विश्वभरका सरकार र साइबर सुरक्षा निकायहरू सतर्क भएका छन् ।
- पीएचपी विकासकर्ताले बुधबार प्याच जारी गर्दै सबै प्रयोगकर्तालाई तत्काल अपडेट गर्न र नसके सिस्टम अफलाइन राख्न आग्रह गरेका छन् ।
- विकिमिडिया, फिनल्यान्ड सरकार, बीबीसी र नेदरल्यान्ड्सको साइबर सुरक्षा निकायसहित धेरै वेबसाइट र सेवा अफलाइन गरिएका छन् ।
५ कात्तिक, काठमाडौं । एक दशकभन्दा बढी समयदेखि इन्टरनेटको ठूलो हिस्सा धानेको प्रविधिमा रहेको गम्भीर त्रुटि पत्ता लाग्न सकेको थिएन । आर्टिफिसियल इन्टेलिजेन्सको मद्दतले यसलाई बाहिर ल्याएपछि विश्वव्यापी रूपमा साइबर सुरक्षा सतर्कता अपनाइएको छ ।
यो जोखिम ‘पीएचपी’ नामक प्रोग्रामिङ भाषामा रहेको छ, जुन सन् २००० को दशकदेखि अन्तर्राष्ट्रिय स्तरमा वेबसाइट बनाउन प्रयोग हुँदै आएको छ । विश्वभरका सरकार र साइबर सुरक्षा निकायहरू बुधबार यो तथ्य बाहिरिएपछिको सम्भावित असरलाई नियन्त्रण गर्न जुटेका छन् ।
उनीहरूले वेबसाइट सञ्चालकहरूलाई नयाँ आपतकालीन ‘फिक्स’ (अपडेट) इन्स्टल गर्न वा आफ्ना प्लेटफर्महरू अफलाइन राख्न आग्रह गरेका छन् ।
साइबर सुरक्षा कम्पनी विजका अनुसन्धानकर्ताहरूले यो जोखिम पत्ता लगाएका थिए । उनीहरूले यसलाई एआईद्वारा पत्ता लगाइएको हालसम्मकै सबैभन्दा गम्भीर त्रुटि भनेको छ । जोखिम पत्ता लगाउन प्रविधि प्रयोग गरिएको कम्पनी ओपनएआईले यसलाई पछिल्लो समयको सबैभन्दा प्रभावकारी सुरक्षा समस्या भनेको छ ।
त्रुटि के हो ?
धेरैले पीएचपी (हाइपरटेक्ट्स प्रिप्रोसेसर) को नाम नसुनेका हुन सक्छन्, तर उनीहरूले पक्कै पनि दैनिक रूपमा यसको प्रयोग गरिरहेका हुन्छन् । अनलाइन शप, विकिपिडिया र वर्डप्रेस लगायतका ठूलो सङ्ख्याका प्लेटफर्महरू पीएचपीबाटै चल्छन् ।
बीबीसीसँग कुरा गर्दै गोरिल्ला साइबर सेक्युरिटीका प्रमुख कार्यकारी पल स्पेनले भने, ‘जब तपाईं विकिपिडिया जस्तो वेबसाइट भिजिट गर्नुहुन्छ, पीएचपी नै त्यो कोड हो जसले तपाईंलाई आवश्यक जानकारी सङ्कलन गर्छ र तपाईंले पढ्न सक्ने गरी वेबमा प्रस्तुत गर्छ ।’
तर, यसमा रहेको त्रुटिका कारण आक्रमणकारीहरूले अथेन्टिकेसन विनै प्रभावित वेब सर्भरहरूलाई नियन्त्रणमा लिन र संवेदनशील डाटाहरू चोर्न सक्छन्, जसले गर्दा पीएचपीमा बनेका सबै कुरा जोखिममा परेका छन् ।
एआईले यस्ता आक्रमणहरूलाई अझ सजिलो र छिटो बनाउन सक्ने बताउँदै स्पेनले यो त्रुटिले लाखौँ-लाख वेबसाइटहरूलाई असर गर्न सक्ने अनुमान गरे ।
युनिभर्सिटी अफ एडिलेडकी साइबर सुरक्षा अनुसन्धानकर्ता जिल स्लेले यदि ह्याकर वा कुनै देशले यो त्रुटिलाई हतियारको रूपमा प्रयोग गरेर वेबसाइटबाट निजी डाटा कब्जा गरेमा त्यो विनाशकारी हुने बताइन् ।
कुन-कुन वेबसाइट प्रभावित भए ?
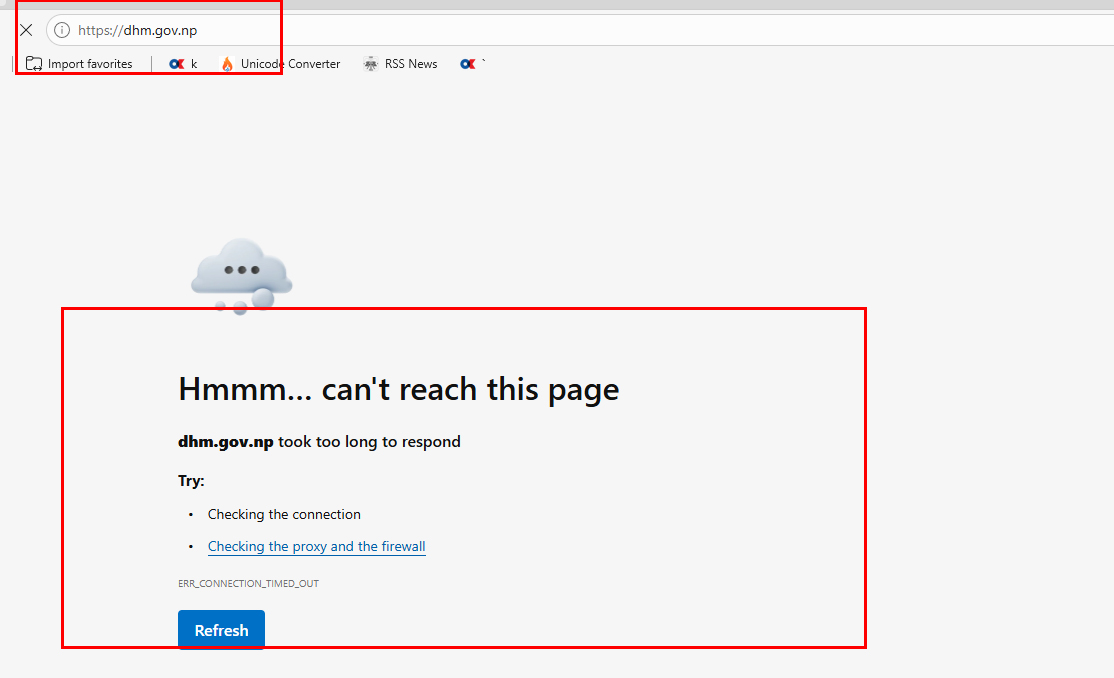
यो चेतावनीले गेमिङ प्लेटफर्मदेखि सरकारी पोर्टल र अनलाइन फोरमहरूसम्म विश्वभरका सेवाहरूलाई अवरुद्ध गरेको छ । यसमा अनलाइन विश्वकोश विकिपिडिया सञ्चालन गर्ने संस्था ‘विकिमिडिया’ पनि समावेश छ, जसले सावधानी अपनाउँदै आफ्ना केही सिस्टमहरू बन्द गरेको छ ।
फिनल्यान्डको सरकार, एडिनबर्ग काउन्सिल र बीबीसीले आफ्ना साइट र पेजहरू अफलाइन गरेका छन् भने नेदरल्यान्ड्सको साइबर सुरक्षा निकायले पनि आफ्नो वेबसाइट बन्द गरेको छ ।
जेनेभा विश्वविद्यालयको वेबसाइट पनि बुधबार अफलाइन गरिएको थियो। स्कटल्यान्डका काउन्सिल र स्वास्थ्य बोर्डलगायत कैयौँ सार्वजनिक संस्थाहरूले पनि आफ्ना वेबसाइट अफलाइन गरेका छन् ।
नेपालमा पनि सरकारी वेबसाइटहरु बन्द छन् ।
केही विशेषज्ञहरूले कम सुरक्षा स्रोतसाधन भएका साना संस्थाहरूका राम्रोसँग मर्मतसम्भार नगरिएका वेबसाइटहरू यसबाट अझ बढी जोखिममा पर्न सक्ने चेतावनी दिएका छन् ।
युएनएसडब्ल्यु सिड्नीका साइबर सुरक्षा अनुसन्धानकर्ता सलिल कन्हेरेले यसको प्राविधिक विवरण सार्वजनिक भइसकेकाले आगामी हप्ताहरूमा यी त्रुटिहरूको फाइदा उठाउने प्रयास अझ बढ्न सक्ने बताएका छन् ।
त्रुटि सार्वजनिक भएपछि के भयो ?
बुधबार पीएचपी प्लेटफर्मका डेभलपरहरूले वर्षौंदेखि आफ्नो सफ्टवेयरमा लुकेर रहेको जोखिमलाई समाधान गर्न ‘प्याच’ (अपडेट) जारी गरेका छन् । कम्पनीले ‘सबै पीएचपी प्रयोगकर्ताहरूलाई तत्काल अपडेट गर्न कडा आग्रह गरिन्छ’ भनेको छ ।
विश्वभरका अधिकारी र सुरक्षा संस्थाहरूले पनि वेबसाइट सञ्चालकहरूलाई आफ्ना प्लेटफर्म सुरक्षित गर्न त्यस्तै चेतावनी दिएका छन् । अमेरिकी राष्ट्रिय सुरक्षा एजेन्सी (एनएसए) ले पीएचपी प्रयोग गर्ने सबै संस्थाहरूलाई तत्काल ‘प्याच’ गर्न नसके आफ्ना सिस्टम अफलाइन राख्न भनेको छ ।
यो त्रुटिले सिस्टमको डाटाबेसको दुरुपयोग गर्न सिधा बाटो दिन सक्ने उसले थपेको छ। ‘यी जोखिमहरू यति गम्भीर छन् कि अमेरिकी सरकारका विभाग र एजेन्सीहरूभरि तत्काल प्याच गर्न आवश्यक छ,’ एजेन्सीले भनेको छ ।
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले पनि यस्तै सल्लाह दिँदै संस्थाहरूलाई ‘ह्याकरले इन्स्टल गरेका ब्याकडोर’ जाँच गर्न भनेको छ । युरोपेली सङ्घ र अस्ट्रेलियाका समकक्षी निकायले पनि यस्तै अलर्ट जारी गरेका छन् ।
जापानकी प्रधानमन्त्री सानाए ताकाइचीले मानिसहरूलाई उनीहरूका सार्वजनिक रूपमा उपलब्ध वेबसाइटहरू पीएचपीमा चलेका छन् कि छैनन् भनेर जाँच्न आग्रह गरिन् । उनले एक्समा लेखिन्, ‘हामी सबैलाई आज राति नै कदम चाल्न तत्काल आग्रह गर्दछौँ। यदि फिक्स प्याच तत्काल लागू गर्न गाह्रो छ भने, अस्थायी रूपमा वेबसाइटहरू बन्द गर्ने र यस्तै उपायहरू अपनाउनु जोखिम कम गर्ने प्रभावकारी तरिका हुन सक्छ ।’
एआईले कसरी कमजोर बिन्दुहरू पत्ता लगाइरहेको छ ?
यो जोखिम सुरक्षा कम्पनी क्यालिफ र विजका अनुसन्धानकर्ताहरूले पत्ता लगाएका हुन्। उनीहरूले उन्नत एआई उपकरणहरू प्रयोग गरेका थिए, जसले मानिस वा पुराना सिस्टमहरूभन्दा धेरै छिटो कोड विश्लेषण गर्न र त्रुटिहरू पत्ता लगाउन सक्छन् ।
कन्हेरेले भने, ‘आधुनिक सफ्टवेयर अविश्वसनीय रूपमा जटिल हुन्छन्, र केही जोखिमहरू वर्षौंसम्म पत्ता नलाग्न सक्छन्। त्यहाँ रहेका बगहरू नयाँ थिएनन्; के परिवर्तन भयो भने, तिनलाई पत्ता लगाउने हाम्रो क्षमता हो ।’
यस साता उक्त खोजको विवरण अनलाइनमा लिक भएपछि पीएचपी प्लेटफर्मका डेभलपरहरू सुरक्षा त्रुटि र यसको विशाल स्तरबारे हतारहतार घोषणा गर्न बाध्य भएका थिए ।
यस घटनाले ‘एआईले कसरी सुरक्षा त्रुटिहरू उजागर गर्न सक्छ भन्ने देखाउँछ,’ तर सँगै यसले ‘आक्रमणकारीहरूलाई छिटो आक्रमण गर्ने उपकरणहरू र एक्स्प्लोइट्स विकास गर्न पनि कसरी मद्दत गर्न सक्छ’ भन्ने पनि स्पष्ट पारेको ओपनएआईले एक ब्लग पोस्टमा बताएको छ ।
च्याटजीपीटी निर्माता कम्पनीले पीएचपी प्लेटफर्म सुरक्षित छ कि छैन भनेर जाँच्ने एउटा प्रोग्राम पनि रिलिज गरेको छ ।
युनिभर्सिटी अफ क्विन्सल्यान्डको साइबर रिसर्च सेन्टरका रायन को भन्छन्, ‘यीमध्ये धेरै त्रुटिहरू विगतमा सफ्टवेयर बनाइएको तरिकाबाट उत्पन्न भएका हुन्, जुन कार्यक्षमताका लागि बनाइएका थिए, सुरक्षालाई ध्यानमा राखेर होइन ।’
मानिसहरूले आफूलाई सुरक्षित राख्न के गर्न सक्छन् ?
वेबसाइट सञ्चालकहरूलाई पीएचपीको पछिल्लो संस्करण मार्फत आफ्ना वेबसाइटहरू सुरक्षित गर्न आग्रह गरिएको छ । अमेरिकी राष्ट्रिय सुरक्षा एजेन्सीले आगामी हप्ताहरूमा ‘उच्च सतर्कता’ अपनाउन र सफ्टवेयर विक्रेताहरूबाट आउने अपडेटहरूलाई नजिकबाट नियाल्न आग्रह गरेको छ ।
एजेन्सीले ‘ती सिस्टमहरूसँग सम्बन्धित प्याचहरू लागू गर्न सतर्कता अपनाउनु सर्वोपरि रहेको’ बताएको छ ।
यसको मुख्य जिम्मेवारी वेबसाइट सञ्चालकहरूमाथि छ, तर प्रयोगकर्ताहरूले पनि प्रभावित सेवाहरूले जारी गर्ने कुनै पनि सुरक्षा सल्लाह (जस्तै पासवर्ड परिवर्तन गर्ने अनुरोध) प्रति सतर्क रहनुपर्ने कन्हेरेले बताए ।
उनले मानिसहरूलाई यस घटनाको प्रचारको फाइदा उठाउँदै आउन सक्ने पिसिङ सन्देशहरूप्रति पनि सचेत रहन चेतावनी दिएका छन् ।
-बीबीसीबाट
यो खबर पढेर तपाईलाई कस्तो महसुस भयो ?
खुसी
दुःखी
अचम्मित
उत्साहित
आक्रोशित
प्रतिक्रिया

 Hot Properties


प्रतिक्रिया 4